Blog

Clientes, Webs

Nueva web: El Obrador de Isa

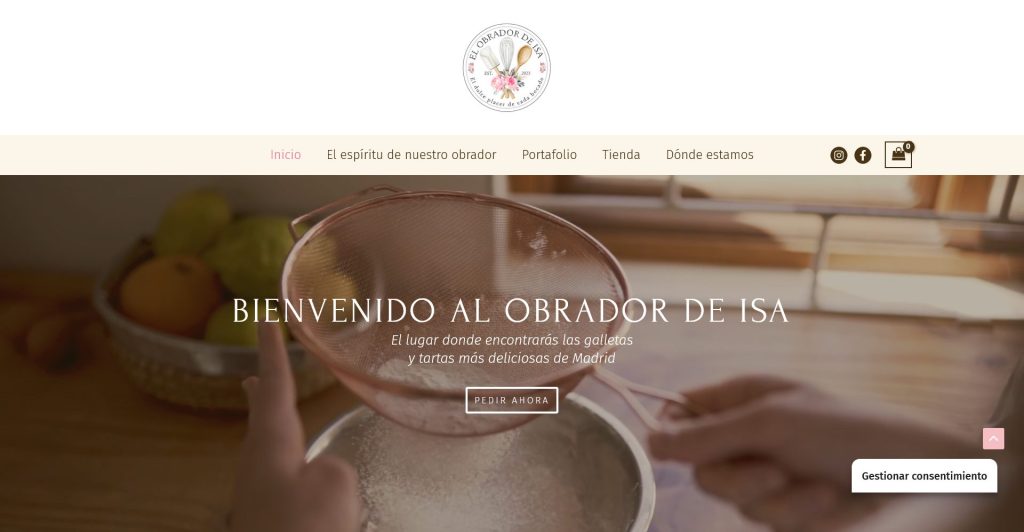
Hoy os dejamos una nueva web de una clienta, Isa, hija de unos antiguos clientes. Nos encanta haber colaborado en la web de su nueva aventura empresarial. La página podéis verla en: https://elobradordeisa.es/ El Obrador de Isa es, como dice el nombre, una empresa donde se producen, con mucho mimo y cariño, todo tipo de repostería. Especialmente galletas y tartas. Su modelo de mercado se basa en productos artesanales, atención muy especializada y pedidos a medida. La página web consta de varias partes. Por un lado muestra la idea del Obrador, y la experiencia de su fundadora. Por otro lado, tiene un portafolio para mostrar imágenes de sus productos. Y, como no, por último tiene una tienda donde puedes adquirir sus productos y encargar tartas y galletas. Esperemos que os guste la página.
Información Tecnica, Seguridad, Sistemas

Qué es una vulnerabilidad Zero Day. Ataques y exploits Zero Day y cómo evitarlos.

Hoy os explicamos qué es una vulnerabilidad Zero Day en informática. También qué es un exploit y un ataque Zero Day. Una vulnerabilidad Zero Day es aquella que se acaba de descubrir, no no se ha descubierto todavía. Por lo tanto la empresa o fabricante ha tenido “cero días” para producir un parche o solución al problema. Estas vulnerabilidades son muy peligrosas, precisamente porque todavía no tienen solución. Y en ocasiones los cibercriminales las conocen desde hace tiempo, y se las venden entre ellos en el mercado negro. Un exploit Zero Day es el programa o técnica usado para atacar esa vulnerabilidad. Y un ataque Zero Day es uno que se hace a través de ese fallo del software. En el vídeo os explicamos esto, y cómo reducir el impacto o posibilidades de que nos afecten estos ataques.

Información Tecnica, Internet, Seguridad

Qué es el Fraude del CEO? Os lo explicamos para que sepáis evitarlo.

Un fraude muy frecuente en las empresas últimamente es el llamado Fraude del CEO. Hasta tal punto que muchas empresas han hecho transferencias y perdido dinero con este timo. El Fraude del CEO es cuando los cibercriminales contactan a los departamentos financieros de las empresas, por cualquier medio actual, haciéndose pasar por un supervisor o CEO, pidiendo el pago urgente de una factura o la realización de una transferencia. Cuando decimos por cualquier medio, es importante. Se hace por mensajería, email, voz, Teams o redes sociales. Pero también tenemos el caso reciente de una suplantación de CEO por un vídeo “fake” hecho con IA. Os explicamos en el vídeo cómo evitar estos fraudes.

Información Tecnica, Internet, Seguridad

IoT: Internet of Things. ¿Qué es el Internet de las cosas y qué riesgos tiene?

Hoy aprovechamos para explicaros que es el IoT, Internet of Things, el Internet de las cosas. Cada día estamos más conectados, y eso nos permite cada vez más cosas. Pero tenemos que ser conscientes que también se aumenta el área de ataque de los hackers a nuestra red y los posibles vectores de ataque. Es importante tomar ciertas medidas de seguridad, de las que hablamos en el vídeo, para no dejar el trabajo demasiado fácil a los cibercriminales. Os lo explicamos aquí:

Información Tecnica, Seguridad, Trucos

Quishing: Timos por códigos QR. Aprende a identificarlos y evitarlos.

Los códigos QR son una herramienta que muchos usamos en la vida cotidiana. Ya sea para comprar una entrada de cine, compartir la contraseña web fácilmente o ver el menú en un restaurante. Pero, precisamente porque estamos acostumbrados a ellos, también son una herramienta que usan los ciberdelincuentes para estafarnos. Es muy fácil crear un QR propio que lleve a una web o aplicación falsa desde la que poder aceptar pagos, robar contraseñas o compartir malware. Aquí te lo explicamos y cómo evitarlo.

Información Tecnica, Sistemas, Soporte, Trucos

¡REINICIA tu ordenador de vez en cuando! Te explicamos por qué.

Cada día vemos más casos de gente que, tras usar el ordenador, en vez de apagarlo lo dejan en suspensión para, al día siguiente, comenzar donde lo dejaron. Esto es un error y te explicamos por qué. Los ordenadores se han diseñado para realizar ciertos procesos tras el reinicio. Estos sólo se pueden hacer en ese momento. Entre otras cosas, al reiniciar ocurre esto: Por lo tanto reinicia el ordenador al menos una vez por semana. Y ¡apágalo de vez en cuando! Ambos (tú el él) necesitáis el descanso. Os lo explicamos en el vídeo.

Excel, Trucos

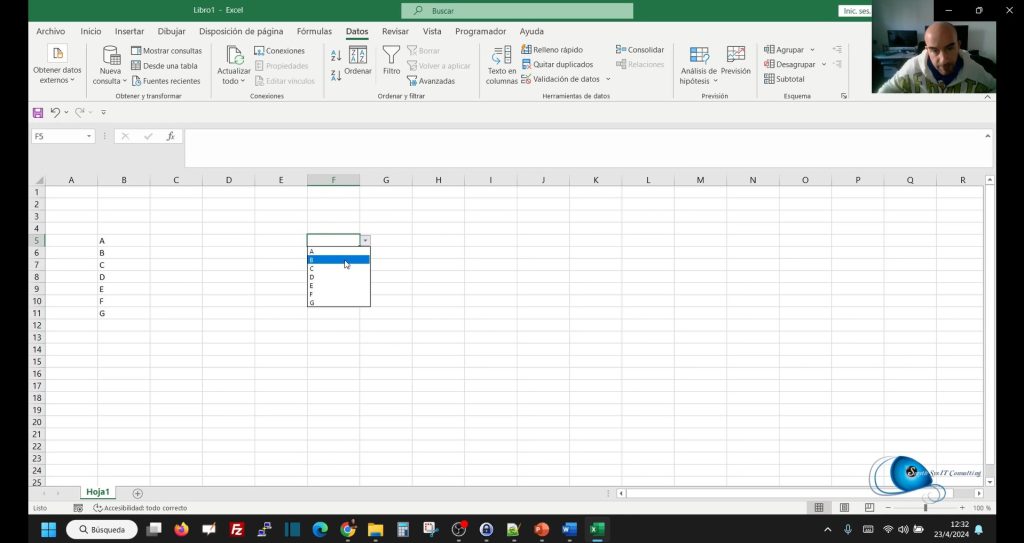
Cómo crear un desplegable en Excel

En el vídeo de hoy os explicamos cómo crear un desplegable en Excel. Parece algo sencillo, peor no es directo. Hay que hacerlo con la validación de datos, creando una lista (que podemos poner a mano o seleccionar de otra parte del fichero Excel). Os lo mostramos en el vídeo.

Información Tecnica, Seguridad

¿Qué es el SPOOFING en informática? Te lo explicamos

Nosotros pensamos que parte de nuestra labor es formar a los usuarios para que aprendan a navegar por Internet de manera más segura. Parte de esta formación es conocer los riesgos y los ataques que pueden sufrir. Hoy explicamos, de manera resumida lo que es el spoofing. Spoofing significa “suplantación de identidad“. Así que, en cualquier momento en el que, a través de la tecnología, alguien se esté haciendo pasar por otra persona o institución, está haciendo spoofing. Un correo que viene con la dirección de otra persona, un email desde tu jefe, un sms supuestamente desde un servicio de mensajería, una llamada desde tu banco, un Whatsapp supuestamente de un amigo….todos esos son spoofing. Raramente viene la suplantación sin otra intención, así que el spoofing suele venir con phishing, malware adjunto etc. Y a veces se mezclan. ¿Cómo evitar el Spoofing? Tenemos que entender que TODO en informática se puede cambiar. Os ponemos ejemplos: Por lo tanto la clave es : Os lo explicamos en el vídeo.

Seguridad, Soporte, Trucos

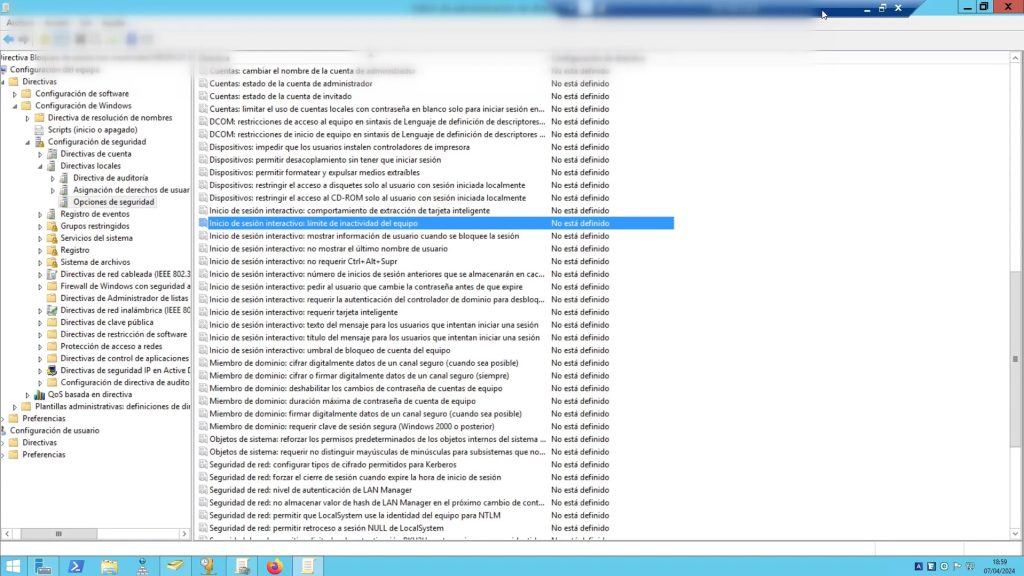
Crear una directiva en Active Directory para bloquear equipos automáticamente.

Dejar los equipos desbloqueados es un fallo de seguridad severo. Cualquiera puede usar el ordenador y realizar cualquier acción desastrosa: borrar información, obtener datos confidenciales, entrar en nuestras cuentas, cambiar contraseñas…. Esto es aún más peligroso en ordenadores empresariales. Y no podemos depender de recordar bloquearlo manualmente. Somos falibles y se nos va a olvidar. Así que es importante, sobre todo en entornos empresariales como hemos dicho, que el ordenador se bloquee sólo tras un periodo de inactividad. Os dejamos aquí un vídeo sobre cómo crear una directiva en Active Directory para bloquear el equipo de los usuarios tras, por ejemplo (modificable), 15 minutos de inactividad. También cómo crear un grupo al que no le aplique esta directiva si lo necesitamos (equipos de multimedia, de impresión o servidores). En este vídeo podéis verlo.

Scroll al inicio